Хакери використали застосунок ASOS проти його ж клієнтів
Невідомі зламали застосунок ASOS і вимагають від компанії гроші, використовуючи отримані дані для переконливіших шахрайських схем проти покупців. Експерти закликають рітейлерів переглянути захист мобільних сервісів.
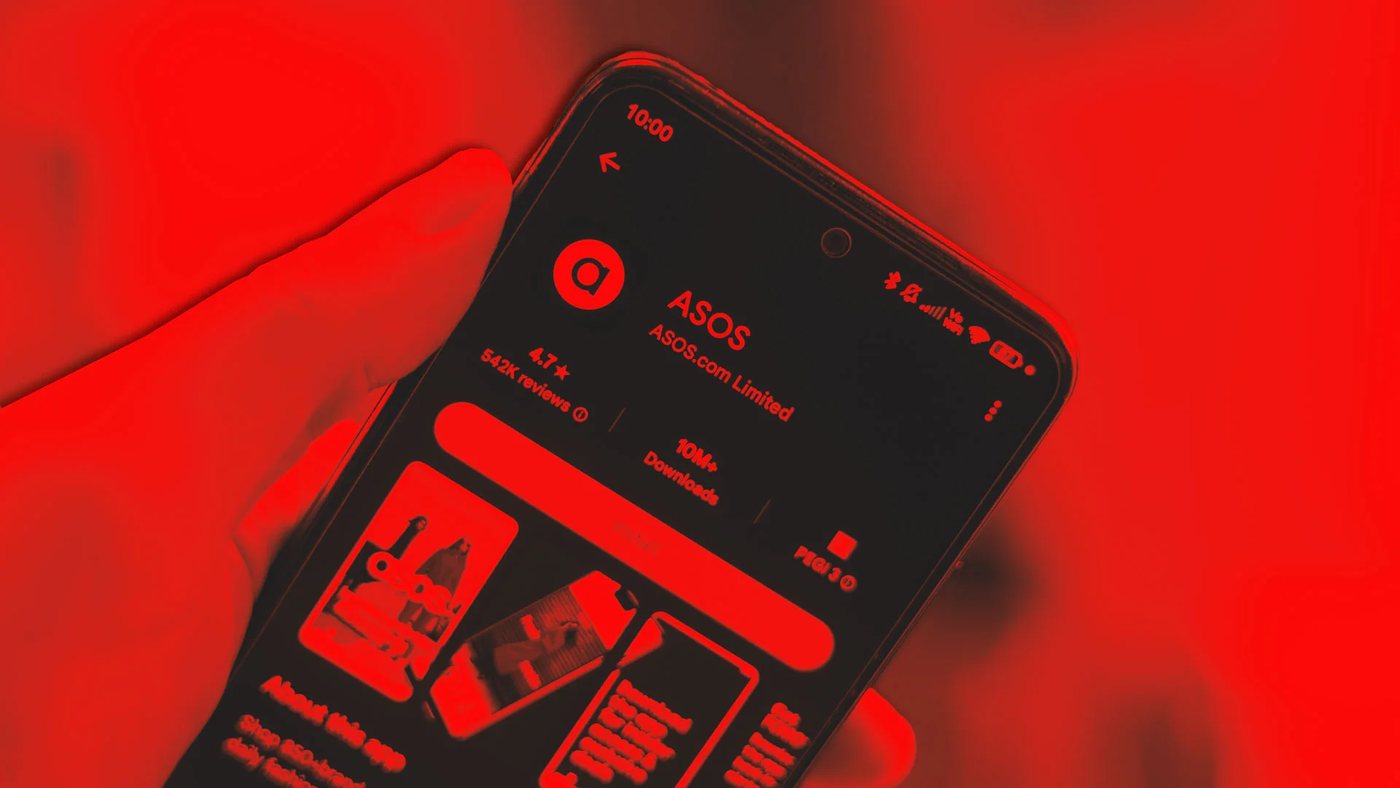
Британський онлайн-рітейлер модного одягу ASOS зіткнувся з незвичним публічним здирництвом: хакери отримали доступ до внутрішніх даних через власний мобільний застосунок компанії та тепер використовують їх, щоб робити шахрайські повідомлення для клієнтів переконливішими. Про це повідомляє видання Inc., наголошуючи, що йдеться не про звичайний витік, а про спробу тиску на бізнес із публічним ультиматумом.
За наявною інформацією, зловмисники не просто викрали частину даних, а й звернулися до компанії з вимогою грошей. Сам факт публічного здирництва є нетиповим для ринку: зазвичай хакери намагаються діяти тихо, щоб якомога довше залишатися непоміченими. Тут же вони фактично визнали свою присутність і поставили ASOS перед вибором — платити або ризикувати репутацією та довірою покупців.
Головна небезпека для клієнтів полягає в тому, що шахраї отримали достатньо контексту про замовлення, акаунти чи історію покупок, аби фішингові листи, повідомлення або дзвінки виглядали правдоподібно. Людині, яка звикла до комунікації від улюбленого бренду, важче помітити підміну: зловмисники можуть посилатися на реальні деталі замовлення, що суттєво підвищує шанси на успіх атаки.
Експерти з кібербезпеки, яких цитує джерело, зазначають, що цей випадок має стати сигналом для всієї роздрібної галузі. Мобільні застосунки часто отримують ширший доступ до даних, ніж вебверсії, і при цьому захищені гірше, ніж здається компаніям. Саме тому інцидент з ASOS розглядають не як поодиноку прикрість, а як попередження для інших рітейлерів, які активно розвивають власні застосунки та програми лояльності.
Для бізнесу наслідки подвійні. З одного боку, компанія має вирішити питання безпеки та, ймовірно, посилити захист даних і комунікацію з клієнтами. З іншого — репутаційний удар: покупці, які отримують підозрілі повідомлення нібито від ASOS, можуть втратити довіру до бренду навіть якщо сам рітейлер не винен у конкретному шахрайстві. Відновлення довіри зазвичай вимагає прозорих пояснень і швидких дій.
Інцидент також піднімає ширше питання про те, як компанії зберігають і обробляють дані користувачів у мобільних сервісах. Застосунки часто інтегрують платіжні інструменти, програми лояльності та персоналізовані рекомендації, що створює складну поверхню для атак. Якщо хакери знаходять слабке місце в одному з таких модулів, вони можуть отримати доступ до значно більшого обсягу інформації, ніж очікує компанія.
Поки що не повідомляється, який саме обсяг даних потрапив до рук зловмисників і чи вдалося ASOS домовитися з ними. Однак сам факт публічного здирництва вже привернув увагу фахівців: він демонструє, що кіберзлочинці дедалі частіше тиснуть на компанії не лише технічно, а й через репутацію та стосунки з клієнтами.
Для покупців практичний висновок простий: будь-які повідомлення від імені відомих брендів варто перевіряти через офіційні канали, а не за посиланнями з листів чи месенджерів. Для рітейлерів — це нагадування, що безпека мобільного застосунку є частиною бізнес-моделі, а не лише технічною деталлю.
6